WordPress капча: мой опыт использования
Капча (Captcha) - специальный защитный код, который позволяет избежать спама на сайте. Добавляется, как правило, в разные формы на страницах - регистрации, комментариев, логина и т.п. Это позволяет отсеять большинство ботов, автоматически их заполняющих.
Содержание
Код состоит из букв и цифр, что иногда искажаются разными эффектами и преобразованиями. Однажды с плагинами капчи я уже сталкивался - это был простенький Really Simple CAPTCHA для формы обратной связи Contact Form 7. Сегодня решил поискать что-то для страницы регистрации пользователей, так как в одном из проектов регулярно начали ее спамить. В итоге удалось отобрать 5 лучших плагинов, каждый из которых имеет свои отличительные особенности и плюсы.
Captcha by BestWebSoft
Отличительной особенностью (ссылка на детальный обзор) есть использование разных математических уравнений. Это позволит защитить ваш сайт не только от ботов, но и убережет от неадекватных и неразумных пользователей (которые местами попадаются). Традиционно можно настроить его для любых форм в системе - от регистрации до комментариев. Доступны практически все языковые версии, в том числе и русская. Требования к WordPress - от версии 2.9, последний релиз - 8.02.2013 и более 400 тыс. Загрузок.
Основные функции плагина Captcha: поддержка базовых математических функций - сложения, вычитания, умножения, использование при этом как цифровых, так и словесных выражений. Установка традиционная, настройки можете видеть на картинке выше. Лично мне очень понравилась такая вариация капчи, причем не нужно всматриваться в какие-то искаженные буквы, гадать что вообще там на картинке изображено, а просто включить мозг. Отличный модуль!
Отличный вариант для тех случаев, когда вы хотите "потестировать" умственные способности аудитории. Пользователю придется решить простой уравнение дабы пройти защиту. Детальнее о решении читайте в . Из преимуществ Math Captcha я бы назвал совместимость с Contact Form 7, а также наличие большого числа настроек: выбор места появления капчи, используемых математических операций, отображение задания из цифр или в виде текста и др.
Модуль один из самых простых, что мне встречались. Поэтому я начал с него - установка и настройка капчи заняла, наверное, минуты 2-3. Он добавляет защитный код в разные формы сайта - регистрационную, комментарии и форму логина. Код отображается в виде простых синих символов (цифр и букв), зачеркнутых несколькими линиями. "Помехи" защищают картинку от распознавания разным софтом, а пользователям будет увидеть код не так уж и сложно.
После установки в настройках модуля администратор может выбрать какие символы и сколько их использовать в капчте, а также для каких именно форм выводить. Имеется локализация плагина, поэтому во всем легко разобраться. Определенно самым большим преимуществом есть простота и скорость настройки + капча, в принципе, нормальная. Для работы потребуется версия вордпресс старше 3.0, модуль загрузили около 10 тыс. Раз, а последнее обновление было 16.01.2013.
WP-reCAPTCHA (закрыт)
Вообще reCAPTCHA общедоступная каптча, которая в свое время была приобретена Google (если я правильно понял) и развивается уже под крылом этого онлайн гиганта. Это один из самых популярных скриптов, который используется в очень многих CMS и сервисах, он также является чуть ли не самым защищенным от ботов.
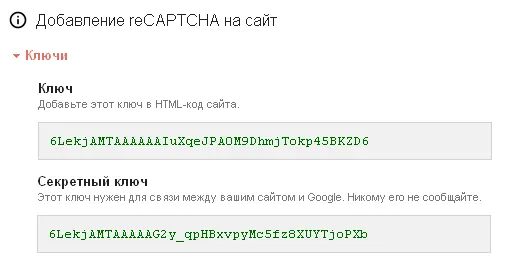
Для интеграции этой капчи в систему wordpress как раз и используется модуль WP-reCAPTCHA. Установка его классическая, но после активации в системе вам нужно будет получить специальный ключ. На этой же странице, кстати, найдете всю необходимую информацию для разработчиков, которая касается reCAPTCHA.
В настройках модуля WP-reCAPTCHA вы можете выбрать: активацию капчти для комментариев и/или формы регистрации, внешний вид (тему) капчти, язык, HTML стандарт отображаемого кода, тексты сообщений об ошибке. Единственное, что смутило - поддержка до 2.9.2 версии вордпресс и последнее обновление в начале 2012 года, но загрузок почти 400 тысяч.
SI CAPTCHA Anti-Spam (закрыт)
Плагин SI CAPTCHA Anti-Spam наиболее часто встречался в разных подборках - я так понимаю это самый популярный модуль по каптче. Он позволяет добавить защитный код ко всем (или избранным) формам в вордпресс - регистрация, забытый пароль, логин, комментарии. Без проблем совместим с Akismet, а также работает в WPMU и .
В данном модуле используется бесплатная Open-source разработка (библиотека) под названием PHP CAPTCHA. В изображении имеется абстрактный фон, цветные, искаженные символы, а также разные "помехи" в виде кривых поверх текста. Есть кнопка "обновить капчту", если сложно ее прочитать.
Что касается особенностей самого плагина SI CAPTCHA Anti-Spam, то там найдете: разные настройки, валидный HTML код, отображение/показ защитного кода для разных форм или залогиненых или нет пользователей (актуально при комментировании). Поддерживается локализация. Модуль работает с вордпресс от 2.9 до последних версий, актуальное обновление 6.01.2013 и всего 1,5 млн скачиваний.
Secure CAPTCHA (не актуален)
Напоследок приберег более-менее новую для меня каптчу, которую еще не встречал - Secure CAPTCHA. В изображении для защитного кода используется рукописный текст. Из-за этого программам-дешифровщикам сложно разделить разные буквы для взлома капчи, которая понятна будет только человеку. Кроме того, для всего слова можно использовать еще какое-то преобразование дабы дополнительно запутать ботов.
По словам разработчиков за счет того что буквы хорошо выделяются от фона, не нужно особо всматриваться в изображение. Хотя, если честно, мне местами все равно трудно понять что же там написано. Чтобы использовать данную капчту, после установки и активации вам нужно будет зарегистрироваться на сайте разработчиков и получить специальные ключи. Далее в настройках выбираете какую именно форму вы хотите защитить от спама. Модуль скачали не так много людей - всего 5200, хотя в целом идея достаточно интересная. Для работы понадобиться версия вордпресс 3.1 и выше.
Конечно, это далеко не все плагины для капчи в WordPress, их существует намного больше, причем есть куда более изощренные и необычные - складывание картинки из частей (как в пазлах), выбор специального изображения из представленных в каптче и т.п. Я упомянул в посте лишь те, которые наиболее часто упоминались в подборках разных модулей + сразу нашлись при поиске. Первые 4 - определенно находка, я бы спокойно использовал каждый из них на своих и разрабатываемых сайтах.
Плагин Captcha - по праву можно назвать лучшим антиспам фильтром для WordPress. Минимум настроек, максимум защиты. Используется, что соответствует названия самого плагина, капча. Так часто любимая Гуглом или Яндексом, если вдруг у них закралось подозрение на нехарактерные (злые?) действия пользователя
Скачать и установить:
- Через админ панель: Плагины -> Добавить новый: Captcha (установить, активировать);
О плагине Captcha. Описание
Зачем некоторые подозрительные личности спамят - оставим вопрос для других. Но спам (инфо хлам в комментариях вашего блога, с ссылкой в непонятном направлении) будет постоянно стучаться к вам.
Можно поставить классическую связку: Akismet
(постоянно обновляемая база данных спамеров, если где-то определенный адрес посчитали спамным, тут же его вносят в реестр) и Antispam Bee
(плагин отслеживает характерные действия спам бота и блокирует его).
Но на практике, в чем вы сами можете убедиться, если поставите данные плагины: спам проходит. На посещаемость более 1000 ч/с до 15 сообщений. Да и понятно почему: спам боты переезжают на новые адреса и придумывают новые способы, как симулировать живого человека.
Это раз, что работают нормально, но недостаточно хорошо. И два - нагрузка на хостинг. Судите сами: Akismet
Нужно постоянно обновляться, а это лишние операции, выполнение функций, что и грузят ЦП хоста. Antispam Bee
- ситуация подобная, хотя уже не помню насколько от "тяжёлый".
Вот, если бы был анти спам плагин для Вордпресс полегче, попроще и чтоб работал на все 100% (99%). И со временем я нашел его: .
Мощность данного фильтра - в лени большинства спамеров. Как правило, мусорят боты, вручную, через ввод капчи данным действием будут заниматься единицы, если вообще будут.
При наличии настройки самого ВП: Настройки -> Обсуждение -> Перед появлением комментария: Комментарий должен быть одобрен вручную
. Защита на все 100%. Но в отличии от связки Akismet
+ Antispam Bee
, на проверку попадают только от живых людей, спам ботных нет.
Еще добавлю. Что я пробовал и экспериментировал по разному со всеми этими плагинами. И скажу уверенно: можете сносить Akismet
+ Antispam Bee
И им подобные, плагина Captcha для защиты от спама (плюс выше упомянутая настройка) - достаточно! (И не грузит хостинг).
Недостатки Captcha
В тоже время выявил пару недостатков: визуального и функционального характера.
- Не пропускает некоторые почтовики . Так у меня одно время настойчиво не хотел пропускать адреса эл. Почты с сервиса i.ua (недавно с Яндекс почты). Но со временем, после обновления - все было хорошо.
- Часто визуально не гармонирует с шаблоном, с полем комментария. "Лечиться", но правит шаблон (особенно, если он часто любит обновляться) - надоедает.
Настройки Captcha
Итак, скачали и установили, активировали
В меню админ част ВП появится:
Пройдем во вкладку с одноименным названием
Так вот, все на русском и понятном, кто этот самый русский знает. Я убираю только галочку с (*), не люблю умножать. Все остальное - оставляю, как есть.
Довольно неплохо. Но такая радужная картина может быть только на данном шаблоне. Т.е., как только установите данный плагин - проверьте, чтоб он действительно работал (вернее не запрещал комментарий), и то, как он выглядит.
Плагины капчи для комментариев WordPress
1. DCaptcha
Установка DCaptcha в WordPress:
- Скачайте последнюю версию плагина с сайта разработчика.
- Зайдите в админку WordPress и в разделе "Плагины" активируйте DCaptcha.
- Все, плагин DCaptcha готов к работе, и капча автоматически появится под формой комментариев.
- одна из лучших символьных капчей для WordPress. Выглядит следующим образом:
- Очень простая установка капчи: скачиваем плагин Captcha Code , загружаем на сервер и активируем через админку WP. В настройках галочками отмечаем, где будет использоваться капча - на страницах Входа, Регистрации и Восстановления пароля, в форме комментариев. Никакого дополнительного кода в шаблоны используемой темы WP добавлять не надо.
- Настроек немного и все они на русском языке.
- Регулируемая сложность капчи - устанавливается количество символов и какого рода они (строчные и заглавные буквы, цифры).
3. WP-reCAPTCHA
Получить заветные ключи очень просто, достаточно сделать три небольших шага:
1. Используем кнопку "USE reCAPTCHA ON YOUR SITE" для начала регистрации.
2. На следующей странице жмем на кнопку "Sing up Now!".
<?php
do_action("comment_form"
$post
->
ID
?>
Всем большой привет! Вот и наступил тот момент, когда мне до чёртиков надоело очищать корзину от различного хлама - кучи ссылок и я решил усилить защиту комментариев от спама с помощью плагина Captcha
. Прежний плагин Amcaptcha перестал меня устраивать, боты спокойно его обходили, умеют козлы ставить галочку "Подтверждаю, что я не спам - бот". Прикольно получается, боты подтверждают, что они не боты. И в добавок к этому, плагин уже четыре года не обновлялся. Теперь ему место только на свалке истории.
Для того, чтобы испортить жизнь спам - ботам плагин Captcha предлагает решить элементарную математическую задачку перед отправкой комментария
В блог. Если вы человек, то сложить, вычесть или умножить, например 2 и 1 вам не составит большого труда, а спам-боту это не по силам. После добавления математической капчи к стандартной форме комментариев, моя корзина для спама абсолютно пуста. Ура товарищи! Советую и вам друзья, защитить свой сайт от спама с помощью популярного модуля Captcha (на сегодняшний день его скачали уже более 2,124,099 раз).
Установка и настройка плагина Captcha - защита сайта WordPress от спама
Плагин Captcha защита сайта от спама
Устанавливаем плагин стандартным способом, через админку сайта. Плагины - Добавить новый и в поле для поиска вводим название плагина, нажимаем на клавиатуре Enter:
Установка плагина Captcha через админпанель сайта
После успешной установки и активации плагина, у вас появится дополнительный раздел в панели управления - BWS Plugin и подраздел Captcha. Вот и на Captcha кликните мышкой. Русский язык присутствует, поэтому проблем с настройкой модуля не будет. На открывшейся странице настроек вам нужно отметить галочкой, где вы хотите отображать математическую капчу. Бесплатную версию плагина можно использовать для стандартных форм , регистрации, входа на сайт, а также для формы восстановления пароля:
Затем, придумайте заголовок для CAPTCHA в форме комментариев. Например: Решите задачку или Анти-спам.
Арифметические действия - лучше всего отметить все (Плюс (+), Минус (−), Умножение (×).
Уровень сложности - также выбрать все (цифры и слова):
Настройки Captcha - защита сайта от спама
Математическая капча в форме комментариев WP
Для других форм скриншоты не мои, так как я выбрал в настройках только комментарии.
Регистрационная форма:
Ваш сайт от спама и вам не придётся постоянно в ручном режиме чистить корзину от спам - мусора. Да и боты забудут дорогу к вашему сайту, пускай ходят на плохо защищённые блоги. Вот, как то так.
Надеюсь, друзья, пост был полезен для вас. Всего доброго и удачи.
w[n] = w[n] || ;
t = d.getElementsByTagName("script");
s = d.createElement("script");
s.type = "text/javascript";
s.src = "/
s.async = true;
t.parentNode.insertBefore(s, t);
})(this, this.document, "yandexContextAsyncCallbacks");
Flector
No CAPTCHA reCAPTCHA русская версия
Распаковываем архив.
Копируем папку no-captcha-recaptcha
Заходим в админку блога на вкладку " Плагины
" и активируем плагин.
При добавлении комментария капчу можно увидеть под кнопкой "Отправить":
Третья и последняя часть настроек касается внешнего вида капчи:
Объяснять, что к чему не буду - тут и так все должно быть понятно.
Теперь немного о вопросах, которые возникают при установке плагина.
Рубрика: Новичкам и программирование